THREATMON · PARTNER I JEDYNY RESELLER W POLSCE

THREATMON W POLSCE

Platforma threat intelligence, która pokazuje Twoją firmę tak, jak widzi ją atakujący: wycieki haseł, fałszywe domeny, podatne serwery i rozmowy o Was na dark webie. W Polsce kupisz ją tylko przez Jet Lark.

01

CZYM JEST THREATMON

ThreatMon to platforma cyber threat intelligence w modelu SaaS. Nie instaluje się jej w sieci — obserwuje organizację z zewnątrz: zasoby widoczne w internecie, dark web, media społecznościowe, sklepy z aplikacjami i dostawców. Każde znalezisko trafia do jednego panelu jako alert z oceną ryzyka.

Zamiast kilku osobnych narzędzi — do skanowania powierzchni ataku, monitoringu wycieków, ochrony marki i oceny dostawców — masz jedną platformę i jedną listę priorytetów, którą układa AI na podstawie wszystkich modułów naraz.

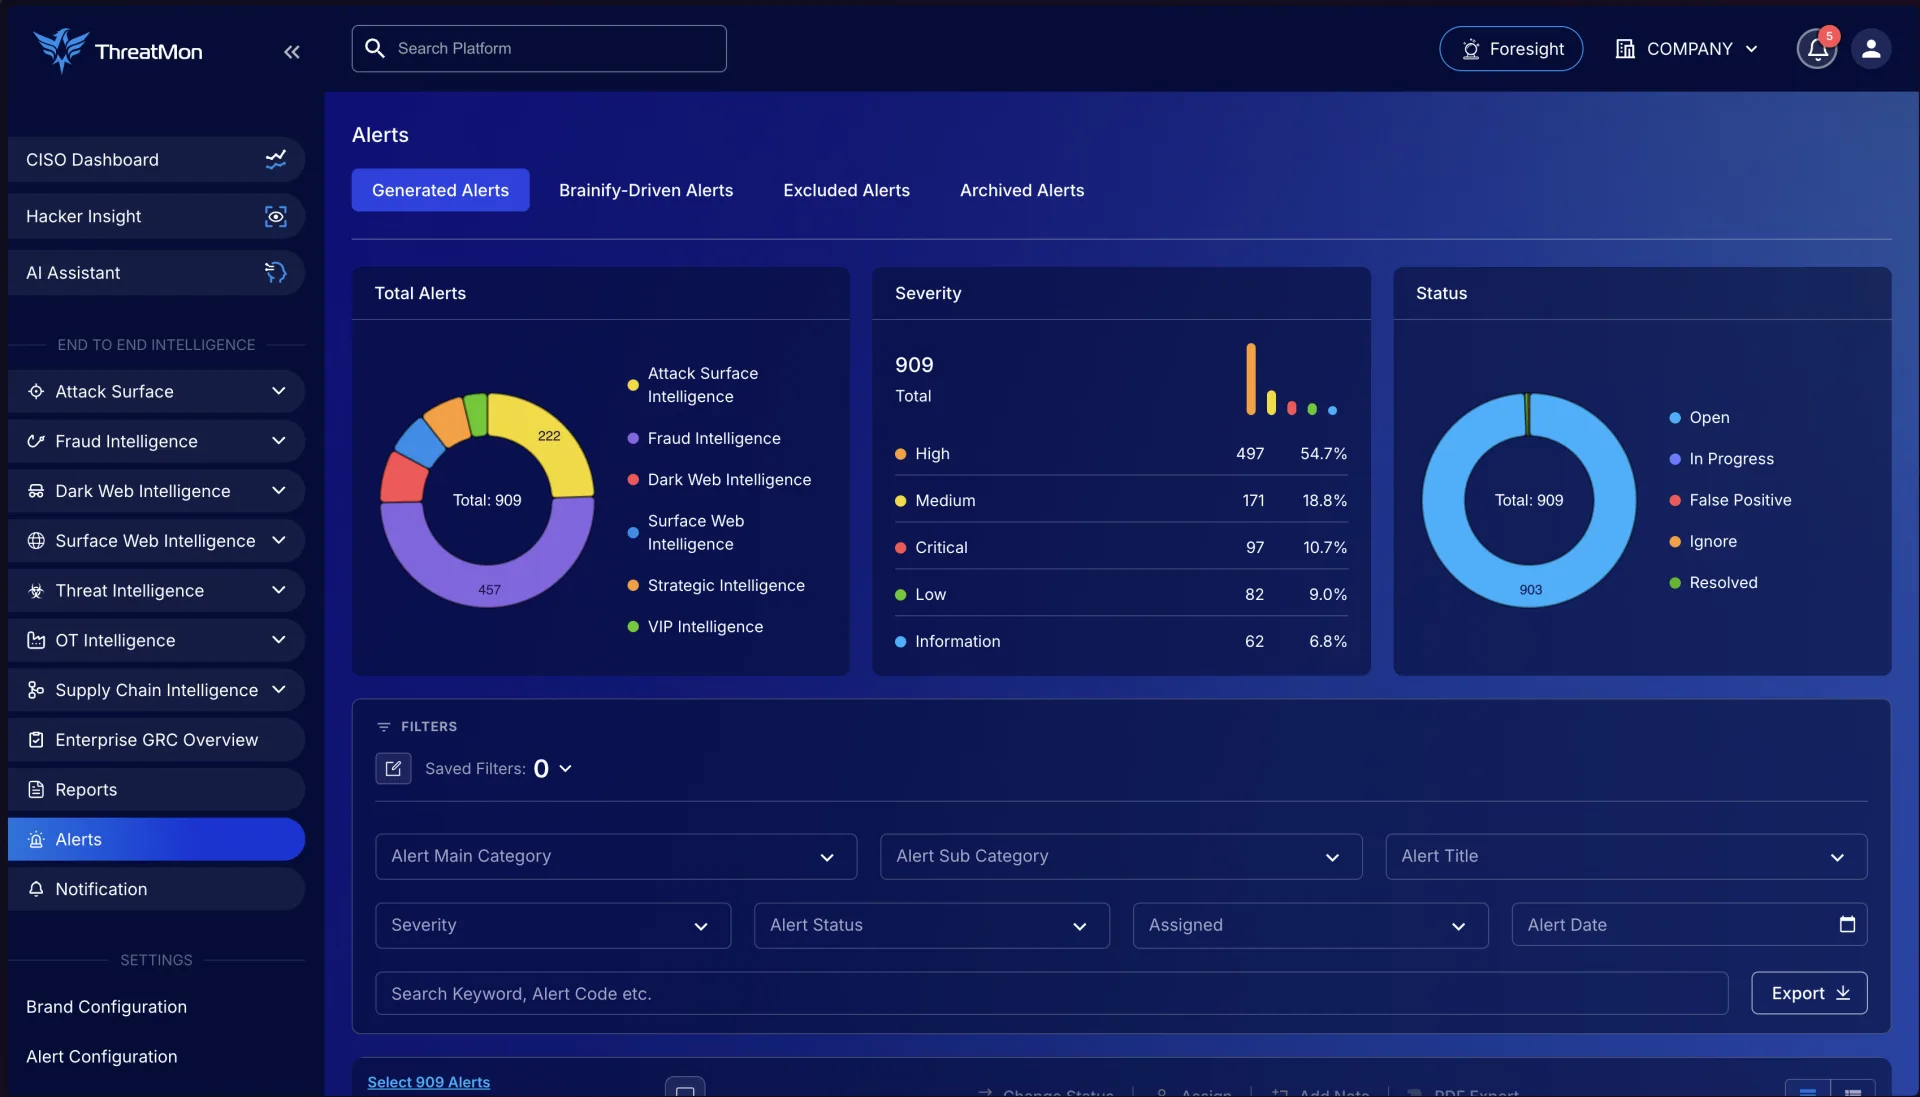
Panel alertów ThreatMon: 909 alertów z podziałem na moduły, ważność i status
JET LARK × THREATMON

Jet Lark jest partnerem ThreatMon i jedynym resellerem platformy w Polsce. Prowadzimy rozmowę i konto testowe po polsku, przygotowujemy ofertę i wystawiamy fakturę jako polska spółka. Jeśli chcesz podpiąć ThreatMon do SIEM, SOAR albo systemu zgłoszeń, robimy to razem z Twoim zespołem.

150M+LOGÓW STEALERÓW
550K+WYKRYTYCH STRON PHISHINGOWYCH
300K+ATAKÓW RANSOMWARE W BAZIE
130+ŚLEDZONYCH GRUP APT
15K+ZHAKOWANYCH STRON WWW
300+KATEGORII ALERTÓW

ŹRÓDŁO: THREATMON.IO, PAŹDZIERNIK 2026

Sprawdź, co ThreatMon znajdzie u Ciebie

Bezpłatne konto testowe z pełnym dostępem — platforma od razu zaczyna monitorować Twoje domeny.

02

MODUŁY PLATFORMY

Moduły można kupić osobno albo razem. Dane z każdego z nich zasilają wspólny risk score, więc nawet przy jednym module alerty są ułożone według ważności, a nie według kolejności, w jakiej przyszły.

Moduł 01Attack Surface Intelligence

Wszystko, co macie wystawione do internetu — także to, o czym nikt nie pamięta

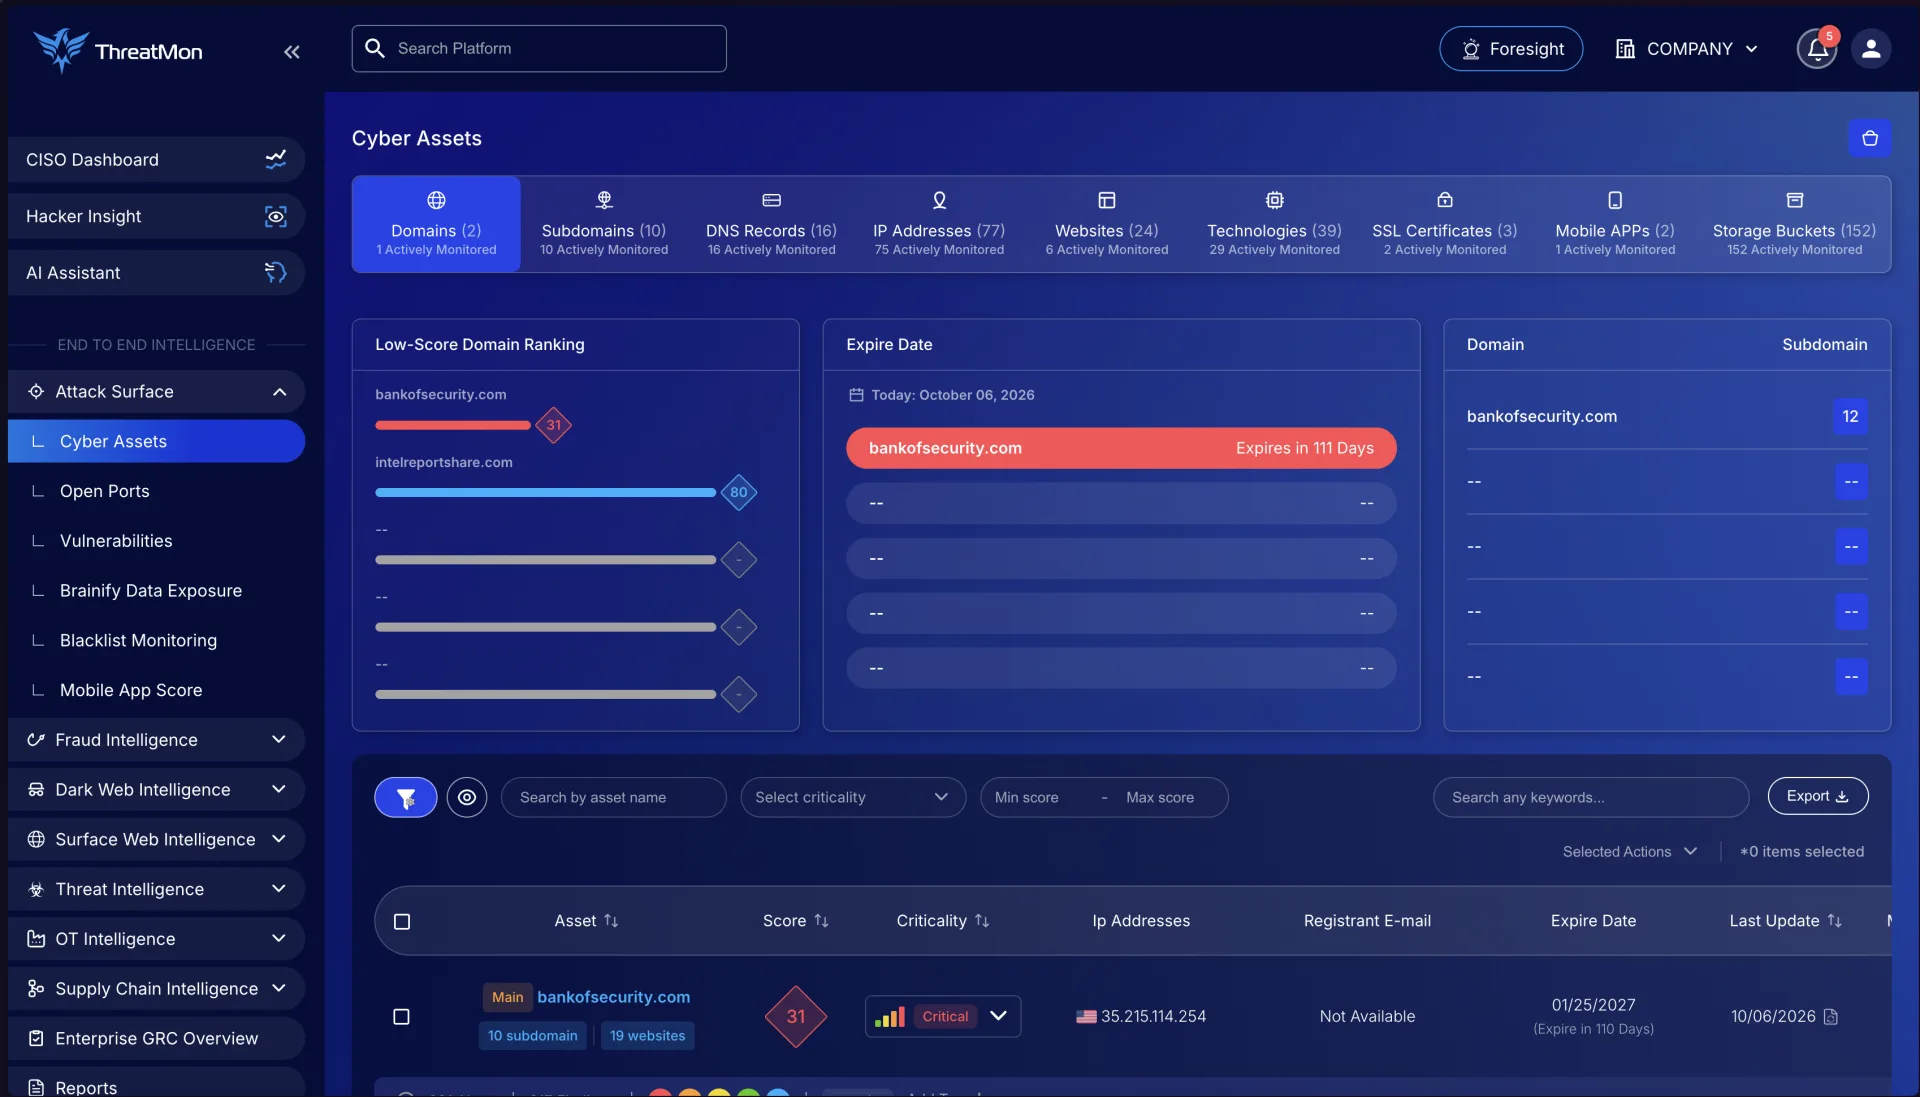
Platforma sama wykrywa domeny, subdomeny, adresy IP i usługi należące do firmy, jej spółek zależnych i dostawców, a potem pilnuje ich na bieżąco. Wyłapuje błędy konfiguracji, znane podatności w wykrytych technologiach i trafienie na czarne listy. Ciągły zewnętrzny pentest sprawdza zasoby webowe z perspektywy atakującego.

  • Inwentaryzacja zasobów
  • Błędy konfiguracji
  • Podatności
  • Bezpieczeństwo aplikacji mobilnych
  • Czarne listy IP i domen
  • Ciągły zewnętrzny pentest
ThreatMon Attack Surface: wykryte domeny, subdomeny, adresy IP, certyfikaty i aplikacje mobilne
Moduł 02Dark Web Intelligence

Wycieki haseł i dane firmy, zanim ktoś ich użyje

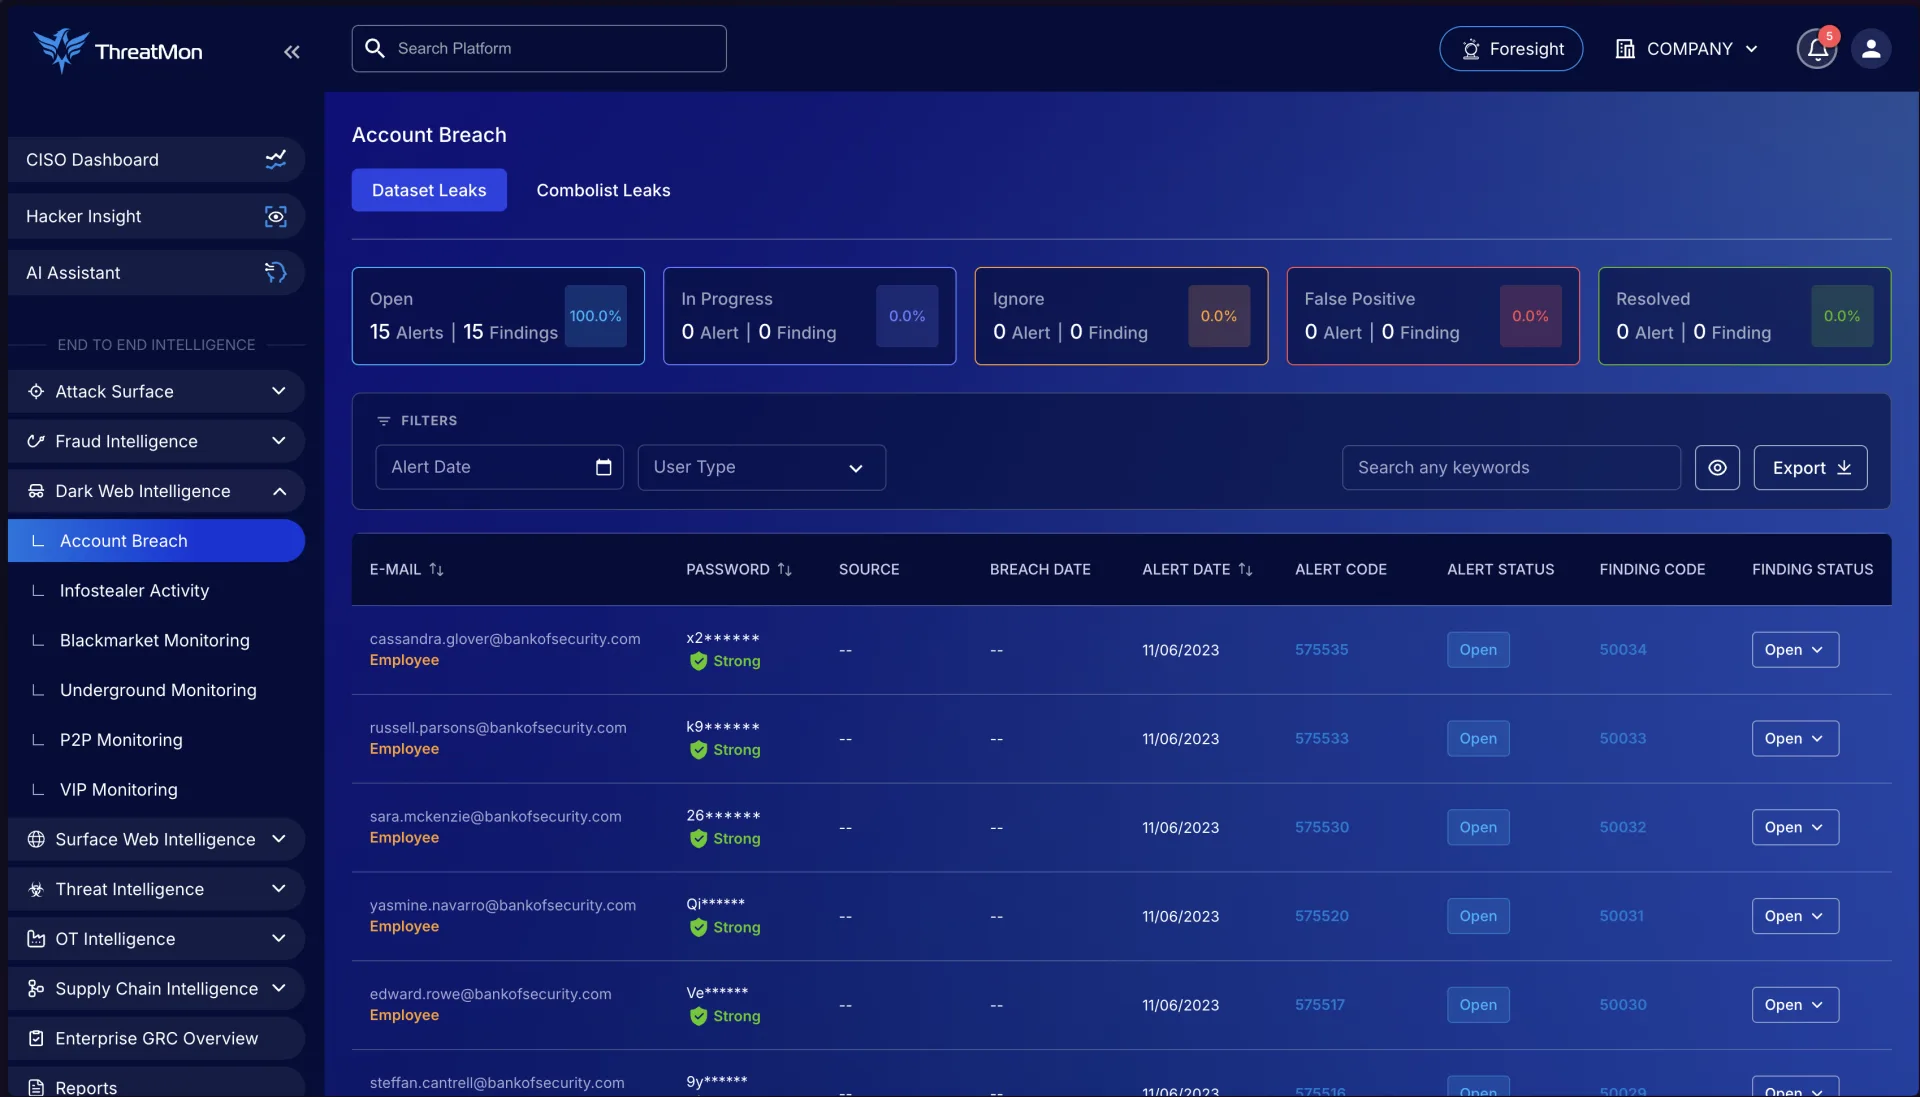
Monitoring forów, czarnych rynków i ukrytych sieci pod kątem Waszych danych. ThreatMon wykrywa loginy pracowników i klientów w wyciekach oraz w logach stealerów (złośliwego oprogramowania kradnącego hasła z przeglądarek), ogłoszenia sprzedaży danych firmy i wątki, w których hakerzy rozmawiają o Waszej organizacji. Wyniki można zawęzić do kraju i branży.

  • Wycieki danych logowania
  • Logi stealerów / botnety
  • Czarne rynki
  • Fora hakerskie
  • Ochrona zarządu i VIP
ThreatMon Dark Web: wycieki danych logowania pracowników z zamaskowanymi hasłami
Moduł 03Fraud Intelligence

Fałszywe domeny, profile, aplikacje i reklamy pod Waszą marką

Wykrywa domeny i kampanie phishingowe podszywające się pod firmę, fałszywe profile w mediach społecznościowych, podróbki aplikacji w sklepach i serwisach z APK, reklamy nadużywające marki oraz podszywanie się pod członków zarządu. Monitoruje też czarne rynki pod kątem skradzionych danych kart płatniczych.

  • Phishing
  • Media społecznościowe
  • Fałszywe aplikacje
  • Fałszywe reklamy
  • Dane kart płatniczych
  • Podszywanie się pod zarząd
Moduł 04Cyber Threat Intelligence

Kto atakuje Waszą branżę i jakimi metodami

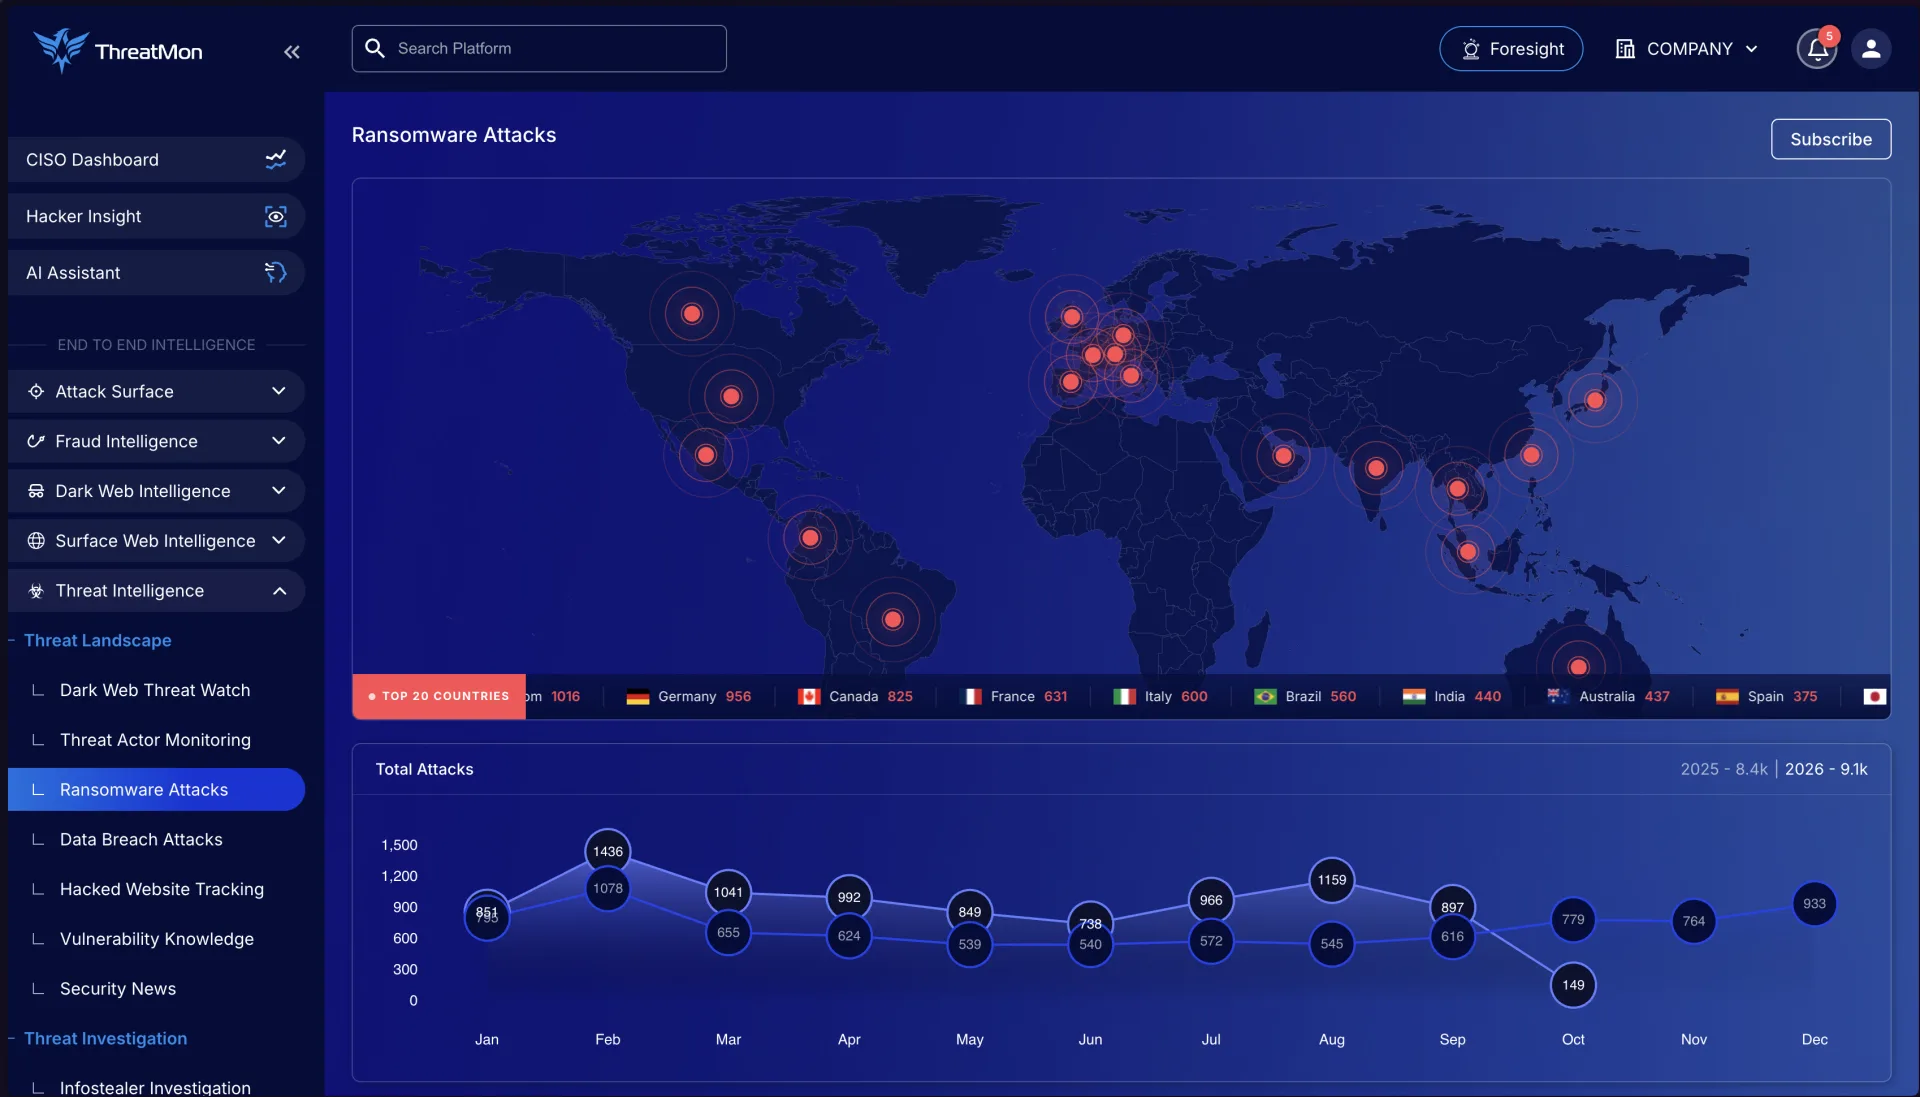
Rdzeń platformy, który łączy pozostałe moduły. Śledzi grupy APT i ich taktyki, aktywność grup ransomware w czasie rzeczywistym, wycieki baz danych i infrastrukturę C2 (serwery, którymi atakujący sterują przejętymi maszynami). Agreguje feedy i wskaźniki kompromitacji (IOC), które można przekazać do własnych narzędzi.

  • Grupy APT
  • Ransomware na żywo
  • Wycieki baz danych
  • Wykrywanie C2
  • Feedy IOC
ThreatMon Threat Intelligence: mapa i liczba ataków ransomware na świecie
Moduł 05Supply Chain Risk

Ryzyko dostawców bez wysyłania im ankiet

Ta sama analiza co dla Waszej firmy, uruchomiona dla dostawców: ich zasoby w internecie, wycieki danych logowania, praktyki uwierzytelniania i konfiguracja aplikacji, sieci, DNS, SSL/TLS. Każdy dostawca dostaje ocenę w dziewięciu warstwach bezpieczeństwa, a raport do audytu generuje się jednym kliknięciem do PDF.

  • Zasoby dostawców
  • Wycieki u dostawców
  • Tożsamość i dostęp
  • Ocena w 9 warstwach
  • Raport PDF
Moduł 06Brainify AI

Risk score i asystent AI, który mówi, czym zająć się najpierw

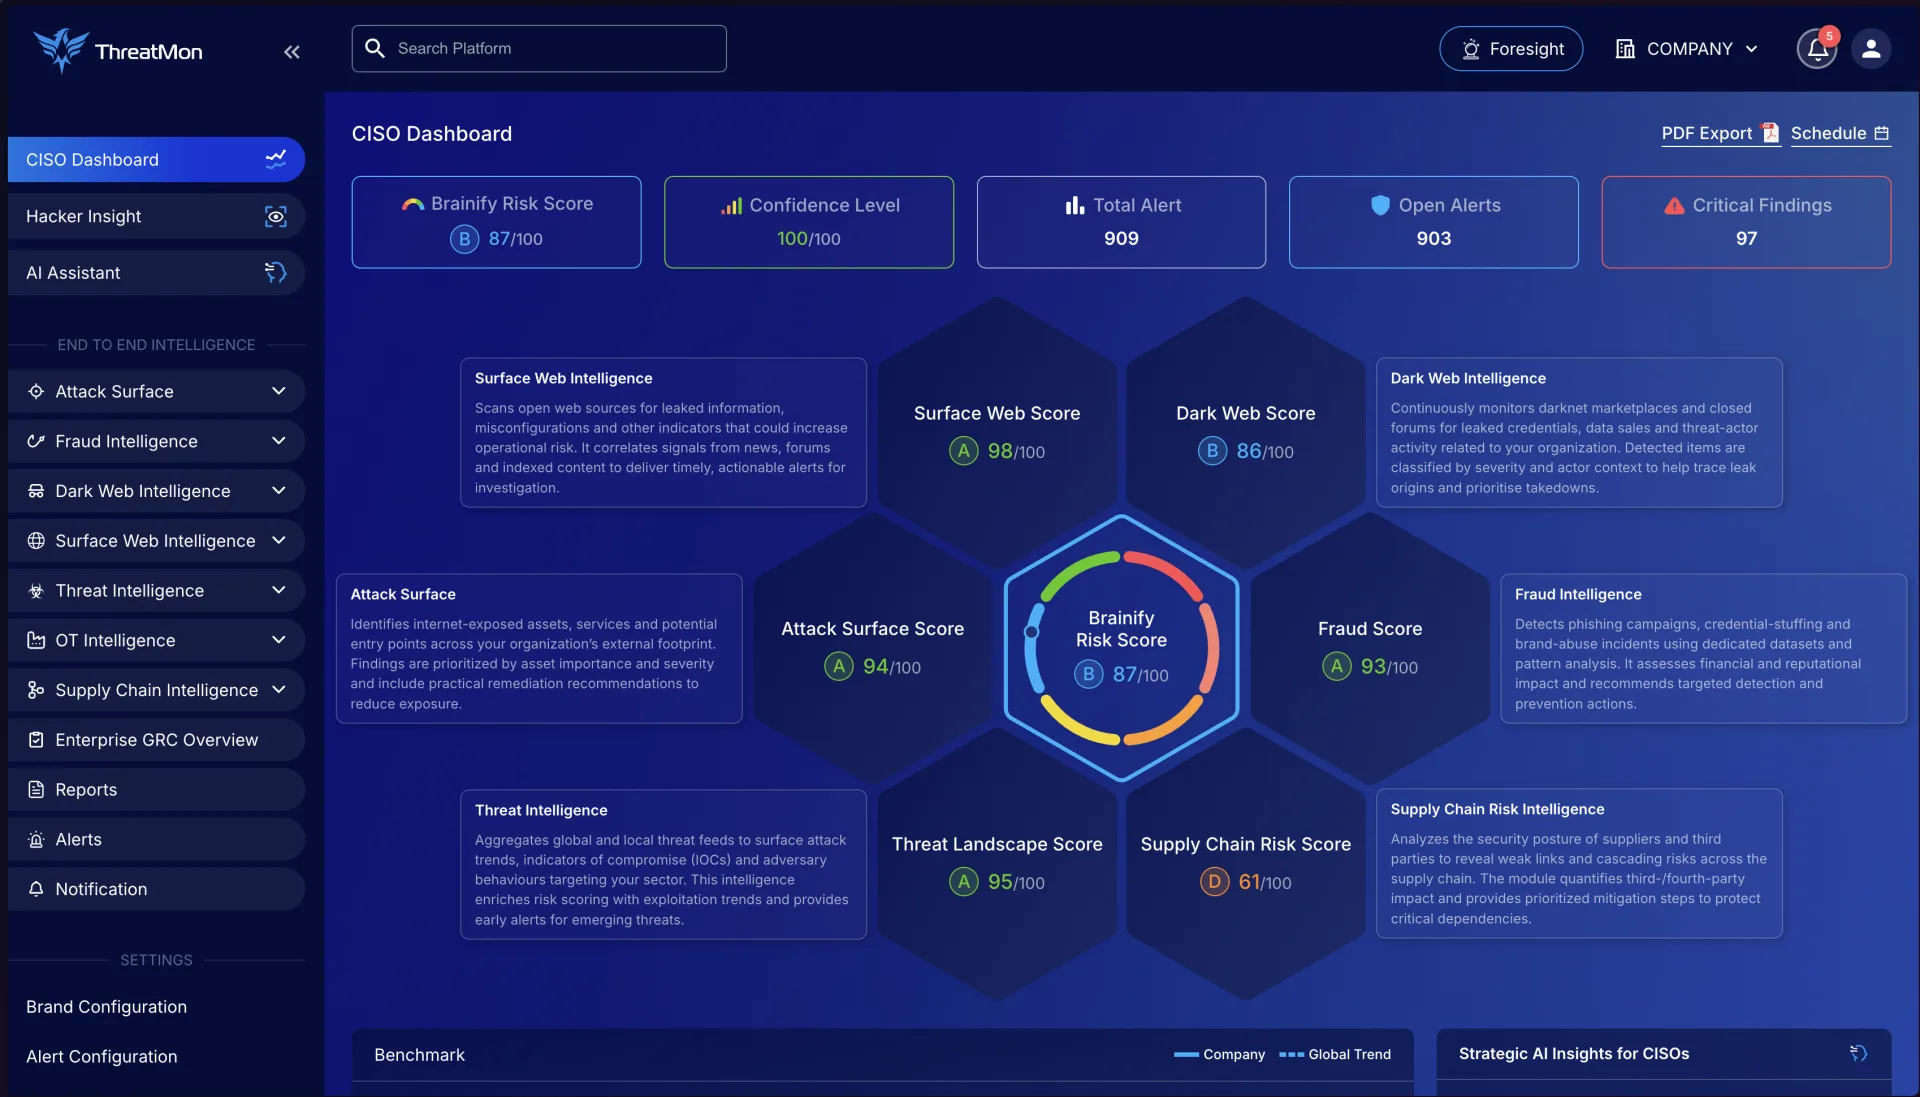
Brainify AI Risk Score łączy dane ze wszystkich modułów w jedną ocenę ryzyka, która aktualizuje się z każdym nowym alertem i przechowuje historię zmian. Asystent ThreatMon AI odpowiada na pytania o bezpieczeństwo w języku naturalnym, wyjaśnia, skąd wzięła się ocena, i pomaga ustalić kolejność działań.

  • AI risk score
  • Historia ryzyka
  • Priorytetyzacja alertów
  • Asystent AI
ThreatMon CISO Dashboard: Brainify Risk Score i oceny wszystkich modułów
Sprawdź moduły na swoich danych

Na koncie testowym platforma monitoruje Twoje domeny — od razu widać, co ThreatMon znajduje akurat u Ciebie.

03

GDY ALERT TO ZA MAŁO

Wykrycie fałszywej domeny czy wycieku to połowa pracy. ThreatMon oferuje też usługi operacyjne, które zamykają sprawę po drugiej stronie. Ich zakres i dostępność ustalamy przy ofercie.

01 · TAKEDOWN

Usuwanie fałszywych domen, profili i aplikacji

Zgłoszenie i doprowadzenie do zdjęcia stron phishingowych, kont w mediach społecznościowych i aplikacji podszywających się pod Waszą markę.

02 · DARK WEB DATA REMOVAL

Usuwanie danych z dark webu

Lokalizacja i usuwanie danych firmy wystawionych na czarnych rynkach i forach — baz klientów, plików wewnętrznych, danych finansowych — z dalszym monitoringiem.

03 · MALWARE ANALYSIS

Analiza podejrzanych plików

Analiza próbek w odizolowanym środowisku i raport z wektorem ataku oraz rekomendacjami, co zrobić dalej.

04 · PENTESTY I REAGOWANIE

Testy penetracyjne i obsługa incydentów

Zewnętrzne testy penetracyjne, testy środowisk IoT/OT, ocena ryzyka ransomware, a w razie incydentu — reagowanie, informatyka śledcza i plan ciągłości działania.

04

DLA KOGO I PO CO

Zespoły bezpieczeństwa

CISO dostaje jedną ocenę ryzyka do raportowania zarządowi. SOC dostaje alerty z kontekstem i priorytetem zamiast surowych danych, a zespół reagowania — wiedzę o tym, kto stoi za atakiem i jakich narzędzi używa. W mniejszych firmach, bez własnego SOC, ThreatMon zastępuje pracę, na którą nie ma ludzi.

Branże pod presją

ThreatMon ma gotowe scenariusze dla finansów, ochrony zdrowia, energetyki, produkcji, handlu i e-commerce, telekomunikacji oraz administracji. Dla sektora publicznego jest też osobny produkt — National Cyber Defence — przeznaczony dla CERT-ów i instytucji odpowiedzialnych za cyberbezpieczeństwo na poziomie kraju.

NIS2, KSC i DORA

Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa, wdrażająca NIS2, obowiązuje od 3 kwietnia 2026 r. Podmioty nią objęte mają czas do 3 kwietnia 2027 r. na dostosowanie zarządzania ryzykiem i zabezpieczeń. Sektor finansowy stosuje DORA od stycznia 2025 r.

ThreatMon pomaga w części tych obowiązków: w ciągłej identyfikacji zagrożeń, zarządzaniu podatnościami, ocenie ryzyka dostawców i raportowaniu. Nie zapewnia zgodności sam w sobie — do tego potrzebne są jeszcze procedury, ludzie i dokumentacja.

Wypróbuj ThreatMon przed audytem

Zobacz na własnych danych, w których obowiązkach z KSC i DORA pomoże platforma — zanim podejmiesz decyzję.

05

INTEGRACJE

ThreatMon nie zastępuje SIEM ani EDR — patrzy na zewnątrz, one do wewnątrz. Dlatego alerty i wskaźniki kompromitacji trafiają tam, gdzie Twój zespół już pracuje.

SIEM

Microsoft Sentinel, Splunk, IBM QRadar, LogRhythm, AlienVault

SOAR

Cortex XSOAR (Palo Alto Networks), Siemplify

Firewall i sieć

Check Point, Palo Alto Networks, Fortinet, Cisco

EDR, poczta i inne

CrowdStrike, McAfee, Proofpoint, Rapid7, Slack

LISTA WG THREATMON.IO/INTEGRATION — DOSTĘPNOŚĆ KONKRETNEJ INTEGRACJI POTWIERDZAMY PRZY OFERCIE

Zapytaj o integrację

Napisz, jakiego SIEM albo SOAR używacie — sprawdzimy integrację i uwzględnimy ją w ofercie.

06

CERTYFIKATY I WYRÓŻNIENIA

CertyfikatyBezpieczeństwo i jakość

ISO/IEC 27001, ISO 9001, TX-RAMP oraz CSA STAR for AI Level 1 (Cloud Security Alliance, sierpień 2026).

Nagrody 2026Branża

Pięciokrotny zwycięzca Community Choice w Cybersecurity Excellence Awards 2026 oraz Global InfoSec Award 2026 magazynu Cyber Defense Magazine.

FirmaProducent

Ponad 70 specjalistów i ponad 150 klientów. Biura w Newark (Delaware, USA) i w Stambule. Platforma jest oceniana w Gartner Peer Insights i G2.

07

JAK ZACZĄĆ

Krok 1Rozmowa

Ustalamy, co chcesz monitorować

Domeny, marki, osoby z zarządu, dostawcy — i które z tych obszarów są dziś najsłabiej pilnowane.

Krok 2Konto testowe

Bezpłatny dostęp do pełnej platformy na Waszych danych

Zakładamy konto, a platforma od razu zaczyna monitorować Twoje domeny. Zamiast slajdów — prawdziwe alerty. Pomagamy w konfiguracji i odpowiadamy na pytania po polsku.

Krok 3Oferta

Licencja dopasowana do liczby zasobów

Cena zależy od liczby monitorowanych zasobów i wybranych modułów. Ofertę i fakturę wystawia Jet Lark.

08

CZĘSTE PYTANIA

Czy ThreatMon wymaga instalacji?

Nie. Działa jako SaaS w przeglądarce — bez agentów na stacjach i bez serwerów po Twojej stronie. Platforma obserwuje organizację z zewnątrz, tak jak widzi ją atakujący, więc do startu wystarczy lista domen i marek do monitorowania.

Jak wyceniana jest licencja?

ThreatMon stosuje model oparty na zasobach: cena zależy od liczby monitorowanych zasobów (domen, adresów IP, marek, osób VIP) i od wybranych modułów.

W Polsce ofertę przygotowuje Jet Lark po krótkiej rozmowie o zakresie.

Czy można przetestować platformę przed zakupem?

Tak. Jest bezpłatne konto testowe z pełnym dostępem, działające na danych Twojej organizacji. W Polsce zakładamy je my.

Czy ThreatMon zastępuje SIEM albo EDR?

Nie. SIEM i EDR patrzą do wewnątrz sieci, ThreatMon na to, co dzieje się na zewnątrz: w internecie, na dark webie, w mediach społecznościowych i u dostawców.

Te narzędzia się uzupełniają — alerty ThreatMon można przekazywać m.in. do Microsoft Sentinel, Splunka, IBM QRadar i Cortex XSOAR.

Czy ThreatMon pomaga w NIS2 i DORA?

Pomaga w części wymagań — przy ciągłej identyfikacji zagrożeń, zarządzaniu podatnościami, ocenie ryzyka dostawców i raportowaniu.

Samo narzędzie nie zapewnia zgodności. Do tego potrzebne są też procedury, ludzie i dokumentacja — i lepiej usłyszeć to przed zakupem niż po audycie.

Skąd ThreatMon bierze dane o dark webie?

Według producenta źródłami są fora hakerskie, komunikatory, fora grup przestępczych, czarne rynki i inne ukryte platformy, a także logi stealerów, wycieki baz danych i strony, na których grupy ransomware publikują ofiary.

Wypróbuj ThreatMon

Odpowiadamy w ciągu 24 godzin i zakładamy konto testowe.

ODPOWIADAMY W 24 GODZINY

WYPRÓBUJ THREATMON

Zakładamy bezpłatne konto testowe z pełnym dostępem do platformy. Jet Lark jest partnerem ThreatMon i jedynym resellerem w Polsce.

JET LARK SP. Z O.O.
3 MAJA 22 / 2C
40-096 KATOWICE